Analyse SAST
Règles statiques et IA
Les règles détectent les schémas connus de façon reproductible. L’IA explique le contexte, hiérarchise et propose la correction. Le résultat est un constat clair, pas une liste d’alertes isolées.
Envoyez votre code et recevez un rapport avec des constats expliqués, l’extrait concerné, la correction proposée et l’effort estimé pour l’appliquer. Des règles statiques et des modèles d’IA travaillent ensemble, avec la structure d’un rapport professionnel.
Le compte gratuit donne accès aux rapports de démonstration.
Pour les consultants en cybersécurité, les développeurs expérimentés, les équipes de développement et les responsables de la conformité aux normes.
Les règles détectent les schémas connus de façon reproductible. L’IA explique le contexte, hiérarchise et propose la correction. Le résultat est un constat clair, pas une liste d’alertes isolées.
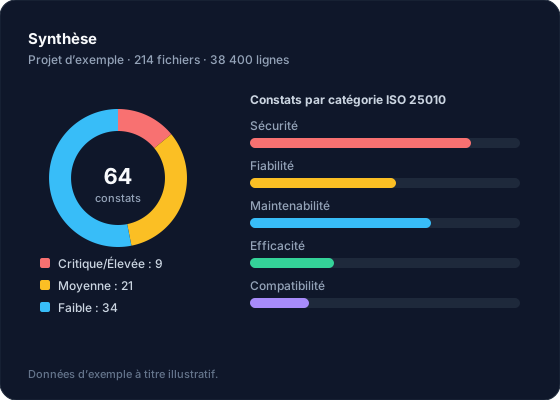
Des graphiques et des indicateurs pour décider, et le détail de chaque constat pour corriger. Téléchargement en HTML (imprimable en PDF) ou en Markdown, classés par date et par projet.
Chaque constat montre le code concerné, le code corrigé avec les différences mises en évidence et le temps estimé pour appliquer la modification, tests d’exécution compris.
Du fichier au rapport en quatre étapes, avec un coût clair avant de commencer.
Un fichier compressé contenant le code source en texte, ou connectez votre compte GitHub en lecture seule.
Nous vérifions le contenu, calculons son empreinte numérique (hash) et vous indiquons les fichiers, les lignes, l’effort et les crédits approximatifs.
Vous confirmez votre autorisation sur le code et les crédits estimés. L’analyse s’exécute en arrière-plan.
Vous le trouvez dans la section Rapports, prêt à consulter, à imprimer en PDF ou à télécharger en Markdown.
Trois exemples illustratifs du type de constat et de correction que vous verrez dans un rapport.
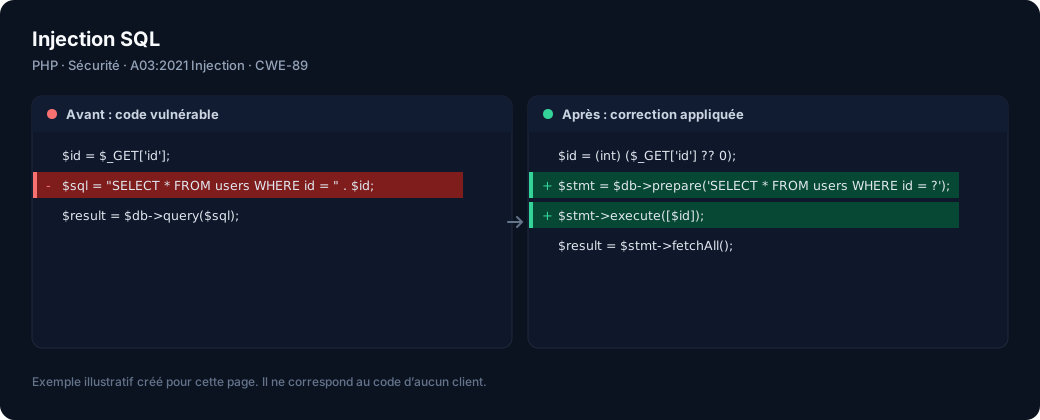
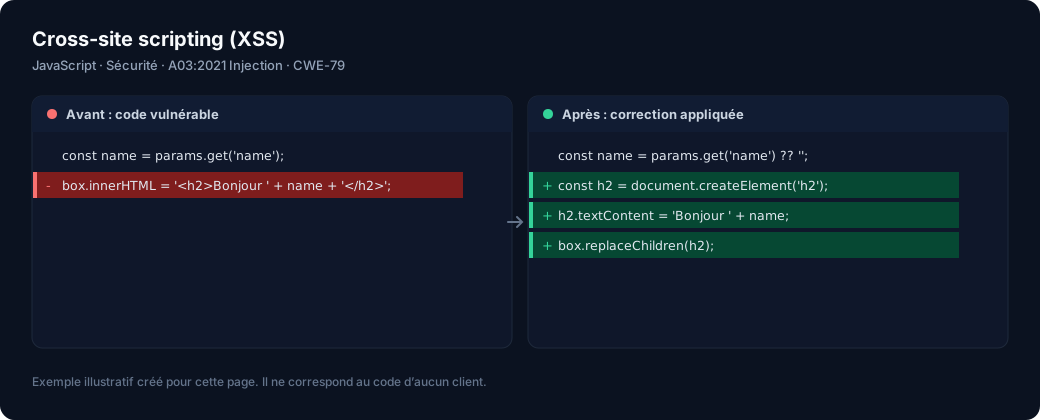
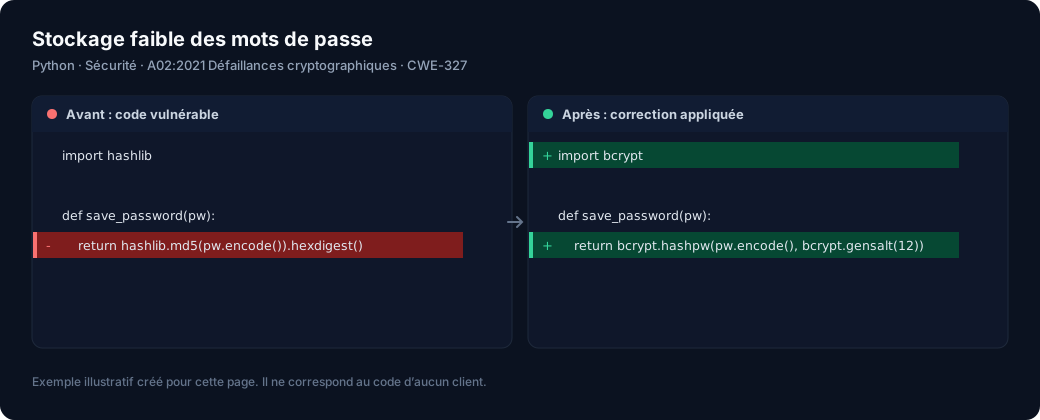
Chaque constat est classé dans l’une des caractéristiques de qualité de l’ISO/IEC 25010 et signalé par sa propre couleur. Pour la sécurité, nous mettons l’accent sur l’OWASP Top 10, avec des références CWE lorsqu’elles s’appliquent.
« Aligné sur » signifie que nous utilisons ces référentiels comme base de classement. Cela n’implique ni certification ni accréditation.
Les utilisateurs de cette plateforme sont des professionnels de la sécurité, et le service a été conçu avec cette exigence.
Vous créez votre compte gratuitement et achetez les crédits dont vous avez besoin. Chaque analyse consomme des crédits selon la taille et la complexité du code. Analysez votre code autant de fois que vous le souhaitez.
Avec votre compte gratuit, vous pouvez consulter et télécharger trois rapports d’exemple avec des informations fictives, sans acheter de crédits.
Si vous avez besoin d’une solution sur mesure, d’une analyse plus approfondie du code de votre entreprise ou d’une réponse avant de commencer, écrivez-nous et nous vous répondrons.