Análise SAST
Regras estáticas mais IA
As regras detectam padrões conhecidos de forma reproduzível. A IA explica o contexto, prioriza e propõe a correção. O resultado é um achado claro, não uma lista de alertas soltos.
Envie seu código e receba um relatório com achados explicados, o trecho afetado, a correção proposta e o esforço estimado para aplicá-la. Regras estáticas e modelos de IA trabalham juntos, com a estrutura de um relatório profissional.
A conta gratuita dá acesso aos relatórios de demonstração.
Para consultores de cibersegurança, programadores experientes, áreas de desenvolvimento e responsáveis por normas e padrões.
As regras detectam padrões conhecidos de forma reproduzível. A IA explica o contexto, prioriza e propõe a correção. O resultado é um achado claro, não uma lista de alertas soltos.
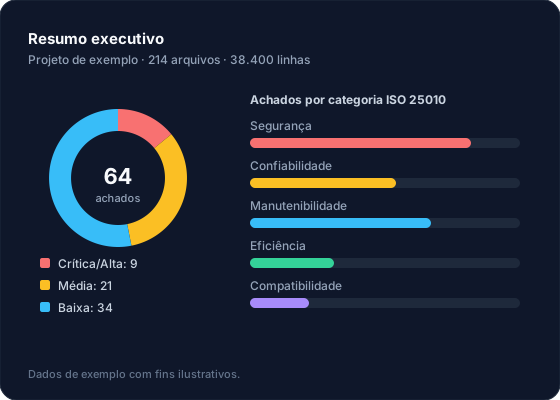
Gráficos e indicadores para decidir, e o detalhe de cada achado para corrigir. Baixe em HTML (com impressão em PDF) ou em Markdown, organizados por data e por projeto.
Cada achado mostra o código afetado, o código corrigido com as diferenças marcadas e o tempo estimado para aplicar a mudança, incluindo os testes de execução.
Do arquivo ao relatório em quatro passos, com o custo claro antes de começar.
Um arquivo compactado com o código-fonte em texto, ou conecte sua conta do GitHub em modo somente leitura.
Verificamos o conteúdo, calculamos sua impressão digital (hash) e mostramos arquivos, linhas, esforço e créditos aproximados.
Você confirma a autorização sobre o código e os créditos estimados. A análise roda em segundo plano.
Você o encontra na seção Relatórios, pronto para consultar, imprimir em PDF ou baixar em Markdown.
Três exemplos ilustrativos do tipo de achado e correção que você verá em um relatório.
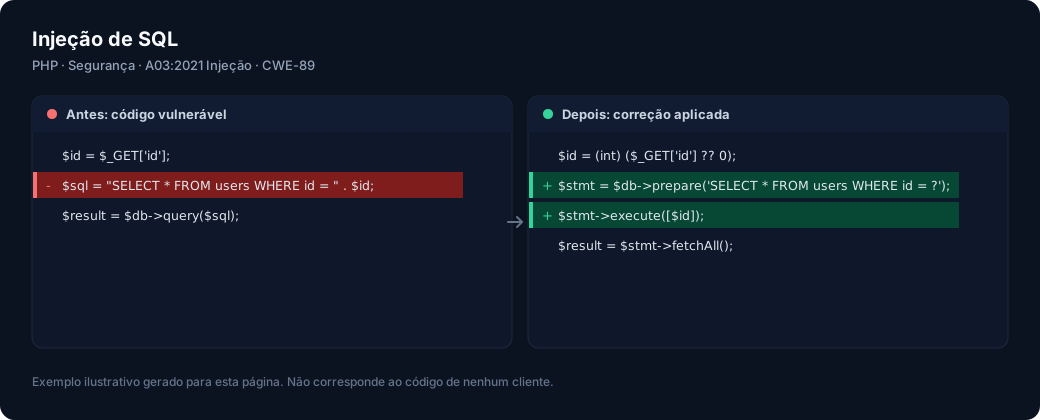
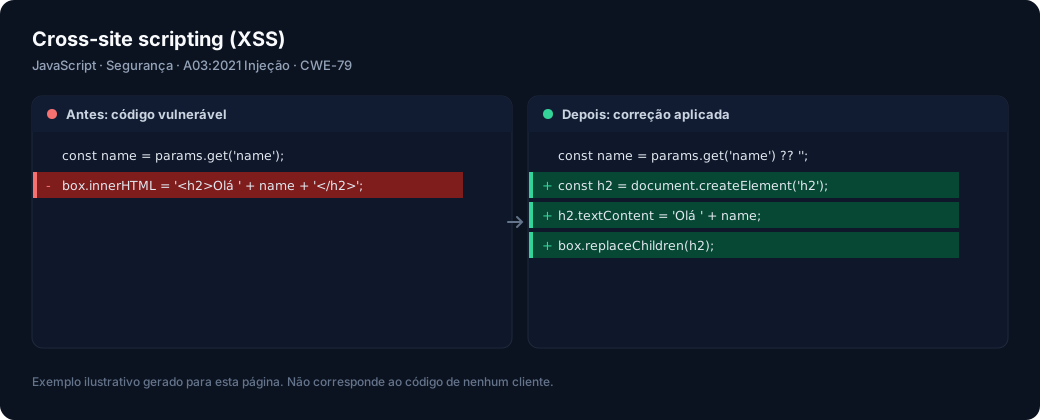
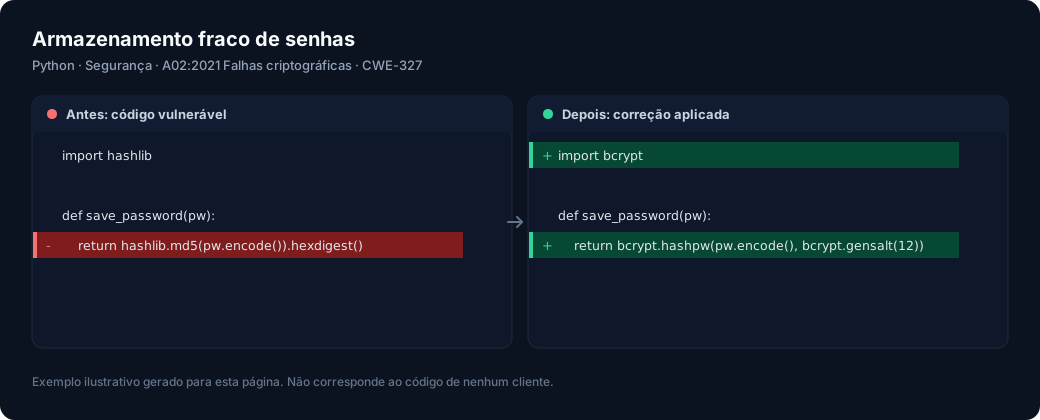
Cada achado é classificado em uma das características de qualidade da ISO/IEC 25010 e destacado com sua própria cor. Em Segurança damos ênfase ao OWASP Top 10, com referências CWE quando se aplicam.
“Alinhado com” significa que usamos esses referenciais como base de classificação. Não implica certificação nem acreditação.
Os usuários desta plataforma são profissionais de segurança, e o serviço foi projetado com essa exigência.
Você cria sua conta grátis e compra os créditos de que precisar. Cada análise consome créditos conforme o tamanho e a complexidade do código. Analise o código quantas vezes quiser.
Com sua conta gratuita você pode ver e baixar três relatórios de exemplo com informações fictícias, sem comprar créditos.
Se você precisa de uma solução sob medida, de uma análise mais profunda do código da sua empresa ou de tirar uma dúvida antes de começar, escreva para nós e responderemos.