SAST-Analyse
Statische Regeln plus KI
Die Regeln erkennen bekannte Muster reproduzierbar. Die KI erklärt den Kontext, priorisiert und schlägt die Korrektur vor. Das Ergebnis ist ein klarer Befund, keine Liste loser Warnungen.
Laden Sie Ihren Code hoch und erhalten Sie einen Bericht mit erklärten Befunden, dem betroffenen Ausschnitt, der vorgeschlagenen Korrektur und dem geschätzten Aufwand für die Umsetzung. Statische Regeln und KI-Modelle arbeiten zusammen, mit der Struktur eines professionellen Berichts.
Das kostenlose Konto bietet Zugriff auf die Demo-Berichte.
Für Berater in der Cybersicherheit, erfahrene Entwickler, Entwicklungsabteilungen und Verantwortliche für Vorschriften und Standards.
Die Regeln erkennen bekannte Muster reproduzierbar. Die KI erklärt den Kontext, priorisiert und schlägt die Korrektur vor. Das Ergebnis ist ein klarer Befund, keine Liste loser Warnungen.
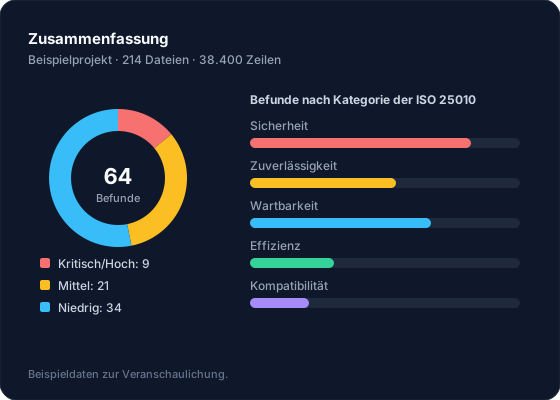
Diagramme und Kennzahlen für Entscheidungen und die Details jedes Befunds für die Korrektur. Download als HTML (als PDF druckbar) oder Markdown, nach Datum und Projekt geordnet.
Jeder Befund zeigt den betroffenen Code, den korrigierten Code mit markierten Unterschieden und die geschätzte Zeit für die Änderung, einschließlich der Ausführungstests.
Von der Datei zum Bericht in vier Schritten, mit klaren Kosten vor dem Start.
Eine komprimierte Datei mit dem Quellcode als Text, oder verbinden Sie Ihr GitHub-Konto im Nur-Lese-Modus.
Wir prüfen den Inhalt, berechnen seinen digitalen Fingerabdruck (Hash) und zeigen Ihnen Dateien, Zeilen, Aufwand und ungefähre Credits.
Sie bestätigen Ihre Berechtigung für den Code und die geschätzten Credits. Die Analyse läuft im Hintergrund.
Sie finden ihn im Bereich Berichte, bereit zum Ansehen, Drucken als PDF oder Herunterladen als Markdown.
Drei anschauliche Beispiele für die Art von Befund und Korrektur, die Sie in einem Bericht sehen.
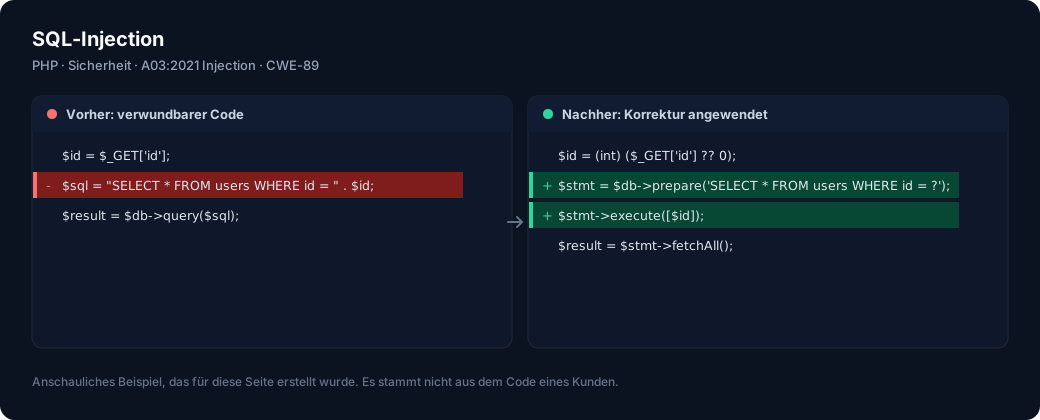
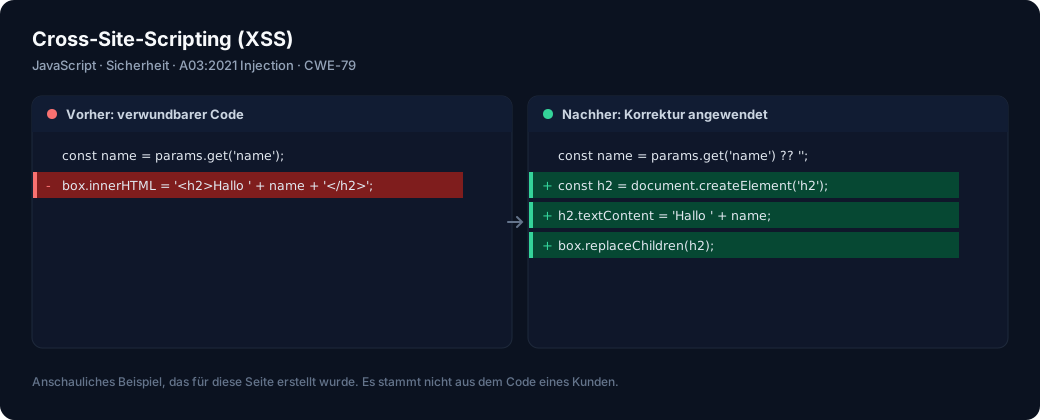
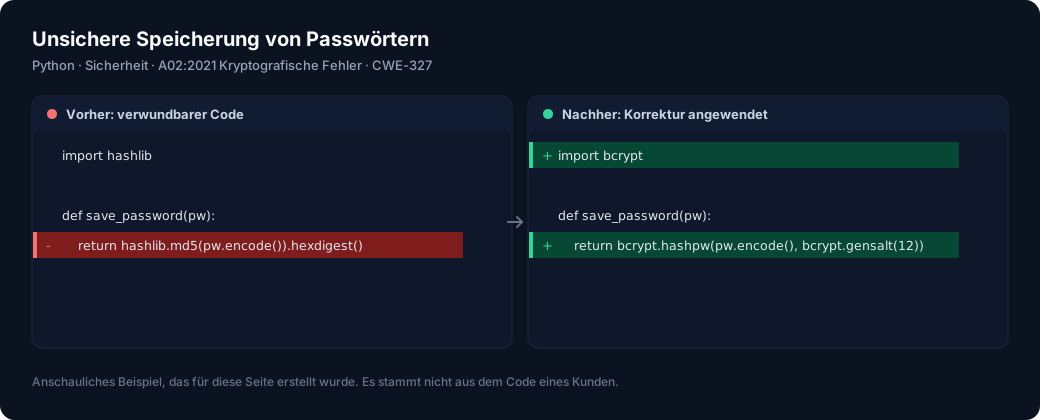
Jeder Befund wird einem der Qualitätsmerkmale der ISO/IEC 25010 zugeordnet und mit einer eigenen Farbe hervorgehoben. Bei der Sicherheit liegt der Schwerpunkt auf den OWASP Top 10, mit CWE-Referenzen, wo sie zutreffen.
„Ausgerichtet an“ bedeutet, dass wir diese Rahmenwerke als Grundlage der Einordnung verwenden. Es bedeutet keine Zertifizierung oder Akkreditierung.
Die Nutzer dieser Plattform sind Sicherheitsfachleute, und der Dienst wurde mit diesem Anspruch entwickelt.
Sie erstellen Ihr Konto kostenlos und kaufen die Credits, die Sie brauchen. Jede Analyse verbraucht Credits je nach Größe und Komplexität des Codes. Analysieren Sie Ihren Code so oft Sie möchten.
Mit Ihrem kostenlosen Konto können Sie drei Beispielberichte mit fiktiven Daten ansehen und herunterladen, ohne Credits zu kaufen.
Wenn Sie eine maßgeschneiderte Lösung, eine tiefere Analyse des Codes Ihres Unternehmens oder eine Antwort auf eine Frage vor dem Start benötigen, schreiben Sie uns und wir antworten Ihnen.